

PHP脆弱性対策
- 2026/10/31 15:22
- カテゴリー:本サーバ関連
10/22(実際は11/21 21:00頃)知らされたPHPの脆弱性,突破されてもPHP実行権限まででシステムは乗っ取られることはないが,踏み台にされる恐れはあるので対処
しかし完了するまでに結構手間が掛かることになる
PHP自体の更新は10/22に済ませたが,PHPのパッチのためOSのアップグレードすることになり,PHPのバージョンアップやpython3の更新によるモジュール欠落でサブプログラムが動作しない状態に陥ってしまったからである
本ブログもPHPのバージョンアップにより一部問題があった(10/24対応)
以下,メモとして記録しておく
debian ServerのOSアップグレード
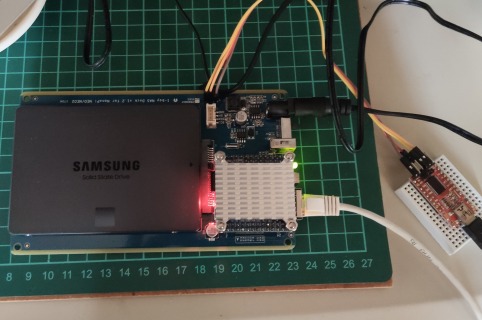
①現行バージョンのパッケージを最新状態に更新
$ sudo apt update
$ sudo apt upgrade
$ sudo apt autoremove --purge
$ sudo apt autoclean
②ソースリストの書き換え
/etc/apt/sources.listまたは/etc/apt/sources.list.d/debian.sourcesを変更
bullseye → bookworm → Trixie
sed -i 's/bookworm/trixie/g' /etc/apt/sources.list
or
sed -i 's/bookworm/trixie/g' /etc/apt/sources.list.d/debian.sources
③アップグレードの実行
$ sudo apt update
$ sudo apt upgrade --without-new-pkgs(最小限のアップグレード)
$ sudo apt full-upgrade(フルアップグレード)
$ sudo reboot
④バージョンを確認・クリーンアップ
$ lsb_release -a
or
$ cat /etc/debian_version
$ sudo apt autoremove --purge
Ubuntu ServerのOSアップグレード
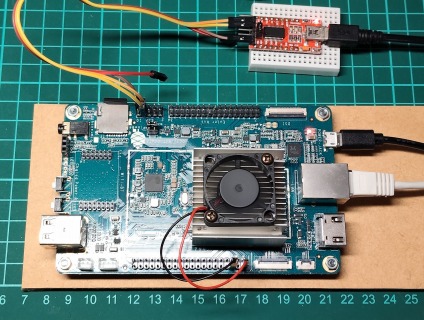
①現行バージョンのパッケージを最新状態に更新
$ sudo apt update
$ sudo apt upgrade
$ sudo apt autoremove --purge
$ sudo apt autoclean
②ソースリストの書き換え
$ sudo do-release-upgrade
③画面の指示に従う
「N」で良い
ネット設定
ネット設定が異常だった場合bookworm以降の設定方法
$ sudo nmtui
リゾルバのドメイン設定
$ sudo nmcli connection show
$ sudo nmcli connection modify netplan-end0 ipv4.dns-search inoshita.jp
$ sudo nmcli connection up netplan-end0
注意点
- OSのアップグレードはSSHが切れる(特にUbuntu Server)場合があるので,コンソールで実施したほうが無難
- debian ServerではOSのアップグレード後,深いfackが実施されるため起動に時間が掛かる(30~60分)
- armbianはTrixieにアップ不可(まだ未対応)
python3のモジュール
$ sudo apt install python3-requests
$ sudo apt install python3-pil
pipで再インストールできなかったため直接インストールした
OSのアップグレードなどでpythonが再インストールされると,手動でインストールしたモジュールは再インストールする必要があるらしい